
shaydulla adminstrator


Ma`lumotlar : 1092
Xabarlar soni: 591
Bugun: 17.11.2026
Soat: 0:47
Php+MySql ni saytga qayd qilishni o`rganish
Muallif: Mengliyev SH.
Qo`shilgan sana: 2014-10-05
Php+MySql ni saytga qayd qilishni o`rganish
Biz hozir Php+MySql yordamida saytga eng sodda qayd qilish va qo’llashni o’rganamiz.
Buning uchun sizning kompyuteringizda Apache o`rnatilgan bo`lish kerak. Bizning script ishlash prinsipi quyidagicha tasvirlangan.

1. Bazadagi Users jadvallarini tuzishni boshlaymiz. Jadvallar foydalanuvchi axborotlarini o`zida saqlaydi. Phpmyadmin ga kiritamiz. 3 ta maydondan iborat users jadvalini tuzaniz.
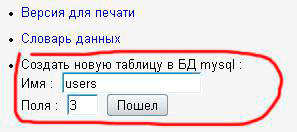
Mysql da tuzilgan, siz boshqa baza nomini o`zgartirib tuzishingiz mumkin.
Rasmda ko`rsatilgan qiymatlarni o`rnatamiz.
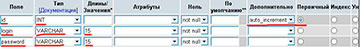
”Saqlash” tugmasini bosamiz va jadval hosil bo`ladi.
2. Jadval bilan ulanish zarur. bd.php faylini tuzib olamiz. Uning matni quyidagich.
<?php
$db = mysql_connect ("MySQL server","bu server uchun login","Server uchun kalit");
mysql_select_db ("Ulanayotgan bazaning nomi",$db);
?>
Mening usulimda quyidagicha:
<?php
$db = mysql_connect ("localhost","user","12345");
mysql_select_db ("mysql",$db);
?>
bd.php saqlaymiz.
Bizda bazadagi jadval bilan ulanish mavjud. Endi foydalanuvchi o`z ma’lumotlarni qoldiradigan betni tuzib olamiz.
3. Quyidagicha ma’lumotlar bilan reg.php faylini tuzamiz.
<html>
<head>
<title>Qayd qilish</title>
</head>
<body>
<h2> Qayd qilish </h2>
<form action="save_user.php" method="post">
<!--**** save_user.php – Bu qayd qiluvchini. YAni “qayd qilish” tugmasini bosib "post" usuli bilan siz tanlagan maydondan save_user.php betiga o`tamiz ***** -->
<p>
<label>Sizning login:<br></label>
<input name="login" type="text" size="15" maxlength="15">
</p>
<!--**** (name="login" type="text") Foydalanuvchi o`zining loginini kiritadi ***** -->
<p>
<label>Sizning kalit:<br></label>
<input name="password" type="password" size="15" maxlength="15">
</p>
<!--**** (name="password" type="password") Foydalanuvchi o`zining kalit so`zini kiritadi ***** -->
<p>
<input type="submit" name="submit" value="Зарегистрироваться">
<!--**** Tugma (type="submit") ma’lumotlar save_user.php- betiga jo`natiladi ***** -->
</p></form>
</body>
</html>
4. Bazaga kiritilgan va foydalanuvchi saqlaydigan ma`lumotlar. save_user.php (ma`lumot qoldirish):
<?php
if (isset($_POST['login'])) { $login = $_POST['login']; if ($login == '') { unset($login);} }
if (isset($_POST['password'])) { $password=$_POST['password']; if ($password =='') { unset($password);} }
if (empty($login) or empty($password)) {
exit ("Agar hamma ma’lumotlar kiritilmagan bo`lsa, orqaga qaytamiz va hamma maydonni to`ldiramiz!");
}
$login = stripslashes($login);
$login = htmlspecialchars($login);
$password = stripslashes($password);
$password = htmlspecialchars($password);
$login = trim($login);
$password = trim($password);
include ("bd.php
$result = mysql_query("SELECT id FROM users WHERE login='$login'",$db);
$myrow = mysql_fetch_array($result);
if (!empty($myrow['id'])) {
exit ("Siz kiritgan login ruyhatdan o`tgan boshqa login kiriting.");
}
$result2 = mysql_query ("INSERT INTO users (login,password) VALUES('$login','$password')");
if ($result2=='TRUE')
{
echo "Siz muvofaqqiyatli qayd qilindingiz! Endi Saytga kirishingiz mumkin. <a href='index.php'>Bosh sahifa</a>";
}
else {
echo "Xato! Siz ro`yxatdan o`tmadingiz.";
}
?>
5. Endi foydalanuvchi qayd qilish mumkin! Keyin tomonidan oldin kirigan index.php sayt uchun alohida “Eshik” ochishimiz kerak.
<?php
session_start();
?>
<html>
<head>
<title>Bosh sahifa</title>
</head>
<body>
<h2>Bosh sahifa</h2>
<form action="testreg.php" method="post">
<p>
<label>Login:<br></label>
<input name="login" type="text" size="15" maxlength="15">
</p>
<p>
<label>Kalit:<br></label>
<input name="password" type="password" size="15" maxlength="15">
</p>
<p>
<input type="submit" name="submit" value="Kirish">
<!--**** kirish tugmasi (type="submit") ma’lumotni testreg.php sahifasiga jo`natadi ***** -->
<br>
<a href="reg.php">Qayd qilish</a>
</p></form>
<br>
<?php
if (empty($_SESSION['login']) or empty($_SESSION['id']))
{
echo "<br><a href='#'>Qayd qilingan foydalanuvchi uchun mumkin</a>";
}
else
{
echo "".$_SESSION['login']."<br><a href='http://tvpavlovsk.sk6.ru/'> Qayd qilingan foydalanuvchi uchun mumkin </a>";
}
?>
</body>
</html>
6. Login va kalit orqali kirish. testreg.php :
<?php
session_startif (isset($_POST['login'])) { $login = $_POST['login']; if ($login == '') { unset($login);} }
if (isset($_POST['password'])) { $password=$_POST['password']; if ($password =='') { unset($password);} }
if (empty($login) or empty($password))
{
exit ("Ma’lumot qoldiring!");
}
$login = stripslashes($login);
$login = htmlspecialchars($login);
$password = stripslashes($password);
$password = htmlspecialchars($password);
$login = trim($login);
$password = trim($password);
include ("bd.php)
$result = mysql_query("SELECT * FROM users WHERE login='$login'",$db);
$myrow = mysql_fetch_array($result);
if (empty($myrow['password']))
{
exit ("login yoki kalit noto`g`ri.");
}
else {
if ($myrow['password']==$password) {
$_SESSION['login']=$myrow['login'];
$_SESSION['id']=$myrow['id'];
echo " <a href='index.php'>Bosh sahifa</a>";
}
else {
exit ("login yoki kalit noto`g`ri.");
}
}
?>
4125 marta o`qildi.
 |
 |

 |
 |
 |